El cifrado de documentos legales consiste en transformar un expediente, un escrito o una notificación en un formato ilegible para cualquiera que no disponga de la clave de descifrado. Para un despacho, una asesoría o una gestoría supone una medida técnica de primer orden: reduce el impacto de una brecha de datos personales, de la pérdida o el robo de un dispositivo y del envío de un archivo al destinatario equivocado. Ahora bien, cifrar no basta por sí solo, no equivale a anonimizar y exige una gestión rigurosa de las claves. Esta guía recorre qué dice la normativa y la autoridad de control, cómo proteger un PDF con contraseña, cómo compartir la clave y qué relación guarda todo ello con la lectura de las notificaciones electrónicas de la AEAT.
En resumen
- El cifrado es una medida de seguridad que contempla el RGPD, pero la AEPD insiste en que debe integrarse en una evaluación global del tratamiento, no limitarse a elegir un algoritmo.
- Una contraseña de inicio de sesión en el ordenador no protege la confidencialidad de los datos si se sustrae el equipo: es necesario cifrar el almacenamiento.
- La clave de un documento cifrado debe viajar por un canal distinto del que transporta el archivo, y conviene que sea larga, única y custodiada en un gestor de contraseñas.
- Cifrar no es anonimizar: un documento cifrado sigue conteniendo datos personales para quien posea la clave.
- La lectura de una notificación de la AEAT se acredita mediante identificación con certificado o Cl@ve PIN; si no se accede en 10 días naturales, se considera rechazada.
Tabla de contenidos
- Qué es el cifrado y qué riesgos reduce en un despacho
- Qué exige la normativa de protección de datos
- Cómo cifrar un PDF con contraseña, paso a paso
- Contraseñas: longitud, custodia y canal de envío
- Notificaciones de la AEAT: acreditar la lectura y sus plazos
- Nuestra perspectiva: seguridad documental y fuentes oficiales
- Cuándo anonimizar en lugar de cifrar
- Lista de comprobación para el despacho
- Cómo puede ayudar Ai Consultas
- Preguntas frecuentes
- Fuentes
Qué es el cifrado y qué riesgos reduce en un despacho
Según la guía de cifrado de la AEPD para autónomos y pymes, el cifrado convierte la información en un formato ilegible para quien no tenga la clave. Su finalidad es mitigar el impacto de las brechas de datos personales y reducir tres riesgos concretos: el acceso no autorizado, la pérdida o el robo de dispositivos y la interceptación de la información durante su transmisión.
En un despacho esos riesgos adoptan formas muy reconocibles:
- Un portátil con expedientes de clientes que se extravía en un desplazamiento a los juzgados.
- Un correo con una demanda o un informe pericial remitido a una dirección equivocada.
- Una carpeta compartida en la nube a la que accede más personal del necesario.
- Una memoria USB con copias de seguridad sin custodia.
El INCIBE describe el cifrado como una capa de defensa que atenúa las consecuencias del error humano: si el archivo llega a un destinatario equivocado, permanece ilegible mientras no se disponga de la clave.
Lo que el cifrado no hace
Conviene delimitar sus límites con la misma precisión que sus ventajas:
- No es anonimización. La AEPD recuerda que cifrar y anonimizar son operaciones distintas: el dato cifrado sigue siendo personal para quien pueda descifrarlo. Si el objetivo es reutilizar una sentencia o un escrito sin identificar a las partes, el camino es otro, que desarrollamos en nuestra guía sobre anonimización y RGPD.
- No impide la filtración por un usuario autorizado. Ningún control documental garantiza que quien tiene acceso legítimo no capture o divulgue el contenido; por eso la prevención requiere un enfoque por capas que combine permisos, trazabilidad y formación.
- No sustituye a una política de seguridad. Un archivo cifrado con una clave débil o compartida por el mismo canal que el archivo ofrece una protección más aparente que real.
Qué exige la normativa de protección de datos
El artículo 32 del RGPD obliga a responsables y encargados del tratamiento a aplicar medidas técnicas y organizativas adecuadas al riesgo y a evaluar con regularidad su eficacia. Las orientaciones de la AEPD sobre validación de sistemas criptográficos, publicadas en mayo de 2023, sitúan el cifrado entre esas medidas y subrayan una idea de fondo: reducir el cifrado a la mera selección de un algoritmo resulta insuficiente. El responsable debe valorar todos los elementos del tratamiento y asegurar que el cifrado se integra con las garantías de privacidad desde el diseño.
Para un despacho esto se traduce en preguntas organizativas antes que técnicas:
- ¿Qué categorías de datos manejan los expedientes (salud, penales, económicos, laborales)?
- ¿Dónde residen: equipos locales, servidor del despacho, nube, dispositivos móviles?
- ¿Quién tiene la clave y qué ocurre si esa persona abandona el despacho?
- ¿Se ha documentado la decisión de cifrar o no cifrar cada soporte, y su revisión periódica?
Sobre el secreto profesional, el despacho tiene además un deber deontológico propio que refuerza la conveniencia de proteger las comunicaciones con clientes, aunque la elección concreta de herramientas debe valorarse con el responsable de seguridad o el delegado de protección de datos cuando exista.
El error del portátil con contraseña
La AEPD advierte en su análisis de medidas técnicas frente a brechas de que la contraseña de acceso al sistema operativo no protege la confidencialidad de los datos ante el robo del dispositivo: quien extrae el disco puede leerlo desde otro equipo. El cifrado del almacenamiento es, por tanto, una medida adicional necesaria en portátiles, móviles y discos externos que contengan expedientes.
¿Es suficiente una contraseña de PDF?
Algunos proveedores del sector sostienen que las contraseñas de PDF no satisfacen por sí solas el requisito de cifrado en reposo de ficheros con datos personales, según un artículo sobre seguridad documental en despachos. Es una lectura prudente: la protección por contraseña de un archivo individual resulta útil para el envío puntual, pero no sustituye al cifrado del equipo, del servidor o de la copia de seguridad donde el archivo se almacena de forma permanente.
Cómo cifrar un PDF con contraseña, paso a paso
Para compartir un documento concreto, el procedimiento más extendido es proteger el PDF con una contraseña de apertura. Según la ayuda oficial de Adobe, en Acrobat se hace así:
- Abra el PDF y seleccione Todas las herramientas > Proteger un PDF > Proteger con contraseña.
- Elija la contraseña necesaria para abrir el documento.
- Aplique la protección y guarde el archivo.
La misma documentación indica que la compatibilidad con Acrobat X y versiones posteriores codifica el documento con AES de 256 bits. Conviene fijar ese nivel de compatibilidad y verificar después que el archivo no se abre sin la clave, en un equipo distinto del que lo generó.
Dos precauciones prácticas:
- Cifre una copia, no el original único. Si la clave se pierde, el documento puede quedar inaccesible.
- Revise los metadatos. El nombre del archivo, el título o las propiedades del documento pueden revelar datos del cliente aunque el contenido esté cifrado.
Contraseñas: longitud, custodia y canal de envío
La solidez del cifrado depende en último término de la clave. Las recomendaciones habituales, recogidas por guías de uso de contraseñas en PDF, coinciden en lo esencial:
- Usar una contraseña larga y única; el NIST recomienda un mínimo de 15 caracteres para una clave empleada por una sola persona.
- Evitar datos personales (fechas, nombres, números de expediente) y no reutilizar la clave en otros documentos.
- Guardarla en un gestor de contraseñas, nunca en un documento de texto junto al archivo.
Respecto al envío, la AEPD recomienda distribuir la clave de descifrado por un medio distinto del utilizado para enviar los ficheros, por ejemplo mediante una llamada telefónica, un SMS seguro o un gestor de contraseñas compartido. La regla operativa es sencilla: si el PDF viaja por correo electrónico, la clave no viaja por correo electrónico.
Tabla de decisión rápida
| Situación | Medida recomendable | Canal de la clave |
|---|---|---|
| Envío puntual de un escrito a un cliente | PDF con contraseña de apertura (AES de 256 bits) | Llamada o mensaje seguro |
| Portátil o móvil con expedientes | Cifrado del almacenamiento completo | No aplica: custodia interna |
| Carpeta compartida con colaboradores | Cifrado en la plataforma y permisos por usuario | Gestor de contraseñas compartido |
| Reutilización de una resolución como modelo | Anonimización previa, no solo cifrado | No aplica |
Notificaciones de la AEAT: acreditar la lectura y sus plazos
Las búsquedas sobre cifrado en el ámbito fiscal conducen con frecuencia a una cuestión vecina: cómo se acredita que una notificación se ha leído. La respuesta, según las preguntas frecuentes de la Agencia Tributaria, es que la lectura queda acreditada cuando el interesado o su apoderado accede al contenido tras identificarse con un certificado electrónico admitido o con Cl@ve PIN. El sistema deja constancia de la fecha y hora de puesta a disposición y de la fecha de acceso al contenido.
El acceso puede hacerse desde la Sede electrónica o desde la Dirección Electrónica Habilitada única (DEHú). Según la ayuda técnica de la AEAT, para abrir el contenido en DEHú el usuario debe identificarse y prestar consentimiento para firmar el acceso. Esa firma es precisamente la que deja la prueba.
Qué pasa si no se accede
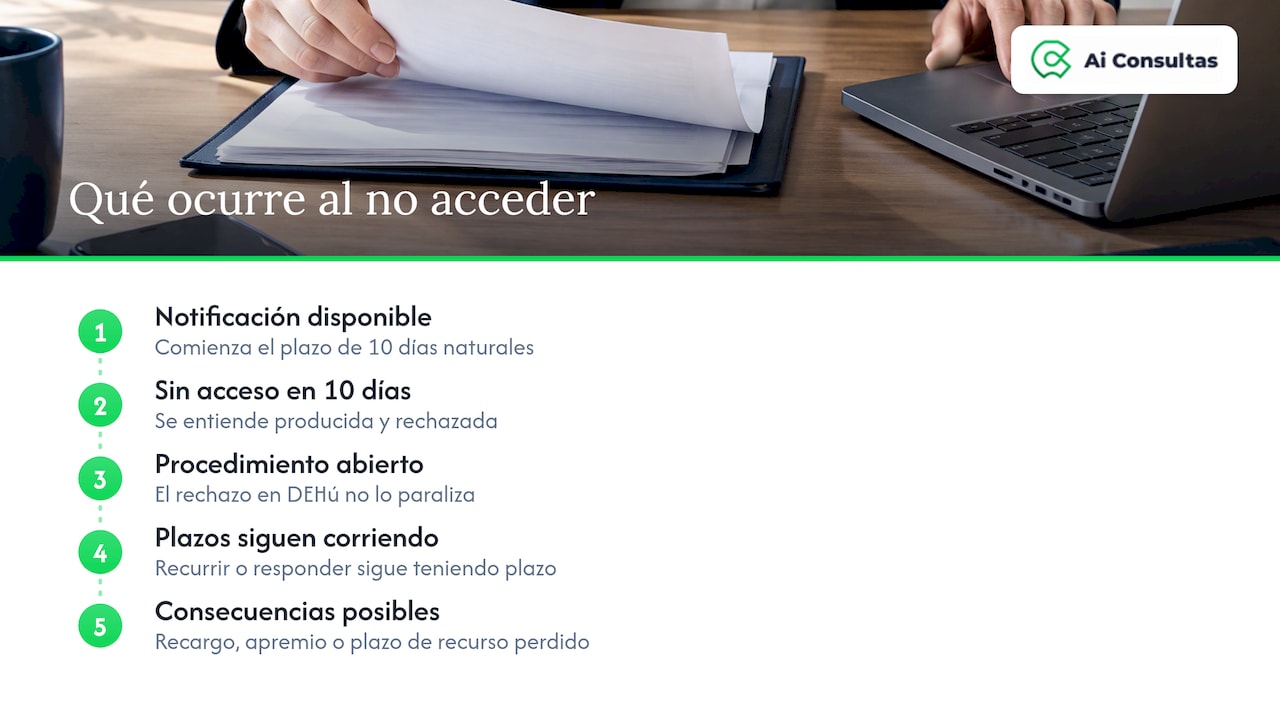
Si no se accede a la notificación dentro de los 10 días naturales desde su puesta a disposición, se entiende producida y se considera rechazada. La misma ayuda técnica precisa que el rechazo en DEHú no paraliza el procedimiento administrativo abierto: los plazos para recurrir o responder siguen corriendo. Para un despacho con decenas de clientes apoderados, un aviso no revisado a tiempo puede traducirse en un recargo, una providencia de apremio o un plazo de recurso perdido.
El marco general de las notificaciones obligatorias por medios electrónicos en el ámbito de la AEAT se regula en el Real Decreto 1363/2010, vigente desde el 1 de enero de 2011. Para el seguimiento operativo, disponemos de una guía operativa sobre notificaciones DEHú para despachos y otra sobre cómo automatizar notificaciones AEAT.
¿Cuánto cuesta recibir notificaciones de la AEAT?
La AEAT presenta DEHú como un servicio que no requiere registro previo y al que se envían todas las notificaciones emitidas por la Agencia, no solo las electrónicas. El coste que sí soporta el despacho es el de la gestión: revisar buzones de múltiples clientes, registrar fechas, avisar a los responsables y no dejar vencer plazos. En nuestro caso, el módulo de Notificaciones AEAT cuesta 24,90 € al mes o 249 € al año, según se publica en la página de planes y precios.
Nuestra perspectiva: seguridad documental y fuentes oficiales
Desde Ai Consultas observamos que los despachos tienden a tratar la seguridad documental y la fiabilidad jurídica como asuntos separados, cuando en realidad comparten una misma lógica: controlar de dónde procede la información y quién puede acceder a ella. Una herramienta de inteligencia artificial generalista puede ofrecer una respuesta fluida y, sin embargo, errónea, porque no distingue entre una norma vigente y un comentario obsoleto. Por eso trabajamos exclusivamente con fuentes oficiales españolas y con una arquitectura multiagente que estructura cada respuesta según el contexto fiscal, laboral o legal de la consulta.
En lo que respecta a los documentos, creemos que el criterio correcto es el que la AEPD formula: cifrar es una pieza de un sistema, no una solución aislada. El despacho que cifra sus envíos pero sube expedientes completos a herramientas sin garantías contractuales ha desplazado el riesgo, no lo ha eliminado. Recomendamos, antes de incorporar cualquier herramienta, preguntar qué datos recibe, con qué finalidad y bajo qué condiciones, y comprobar si la tarea puede resolverse con documentos previamente anonimizados.
— Ai Consultas
Cuándo anonimizar en lugar de cifrar
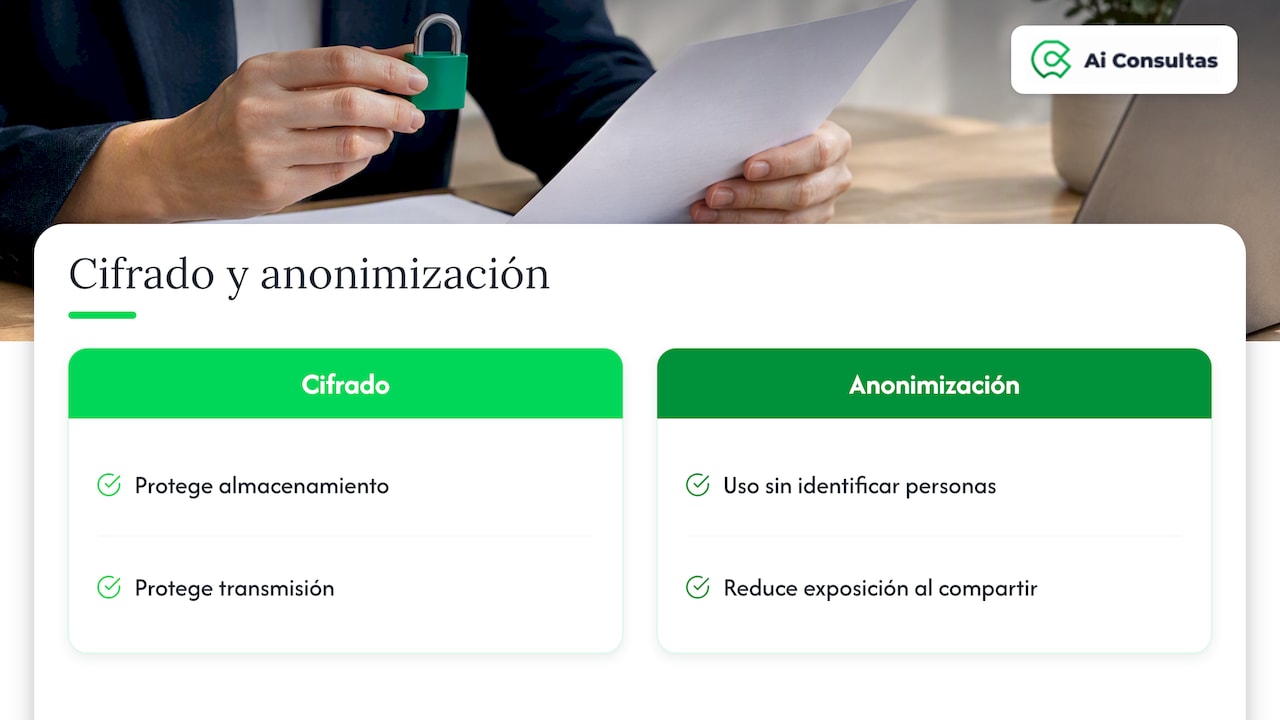
Cifrar protege un documento mientras se almacena o se transmite; anonimizar permite utilizarlo sin identificar a las personas. Son objetivos distintos y complementarios. Si un despacho quiere compartir una sentencia con un colaborador, usarla como precedente interno o someterla a una herramienta de análisis, la anonimización previa reduce la exposición de datos personales de forma más eficaz que una contraseña.
Nuestra guía de anonimización de documentos legales en despachos detalla el proceso operativo paso a paso, las técnicas disponibles (supresión, sustitución, seudonimización y agregación) y los errores frecuentes. La seudonimización, conviene recordarlo, no convierte el dato en anónimo: mientras exista una clave que permita reidentificar, sigue siendo un dato personal.
Lista de comprobación para el despacho
- Inventario de soportes: equipos, móviles, servidores, nube, copias de seguridad y memorias externas.
- Cifrado del almacenamiento en todos los dispositivos que salgan del despacho.
- Protocolo de envío: PDF con contraseña de apertura y clave por un canal distinto.
- Política de contraseñas: longitud mínima, unicidad, gestor de contraseñas y procedimiento de recuperación ante la ausencia de la persona custodia.
- Accesos por perfiles: cada usuario ve solo los expedientes que necesita.
- Anonimización previa de cualquier documento destinado a reutilización o análisis externo.
- Control de notificaciones: registro de fechas de puesta a disposición y de acceso, con aviso antes de los 10 días naturales.
- Revisión periódica de la eficacia de las medidas, como exige el artículo 32 del RGPD.
Cómo puede ayudar Ai Consultas
Nuestra plataforma está pensada para despachos, asesorías y gestorías españolas. El módulo Documentos, que permite generar, resumir y anonimizar escritos legales, tiene un precio de 19,90 € al mes o 199 € al año, y el de Notificaciones AEAT, que automatiza el seguimiento de los avisos, 24,90 € al mes o 249 € al año. Quienes necesiten una cobertura integral pueden optar por el Plan Total Asistente Jurídico, por 62,50 € al mes. Todos los detalles figuran en la página de planes y precios.
Preguntas frecuentes
¿Cuál es la encriptación más segura para un documento?
No existe una respuesta válida con independencia del contexto, porque la seguridad depende del algoritmo, de la longitud y gestión de la clave y de cómo se integra en el tratamiento. Para un PDF, la protección con AES de 256 bits que ofrece Acrobat en versiones X y posteriores es un estándar ampliamente aceptado. La AEPD insiste en que lo decisivo es evaluar el sistema completo, no solo el algoritmo.
¿Cómo se envía un documento cifrado a un cliente?
Protéjalo con una contraseña de apertura larga y única y envíelo por el canal habitual. La clave debe comunicarse por otro medio distinto, como una llamada telefónica o un mensaje seguro, tal como recomienda la AEPD. Si el contenido es especialmente sensible, valore además una plataforma de intercambio con control de accesos.
¿Cifrar un documento equivale a anonimizarlo?
No. El cifrado impide la lectura a quien no tiene la clave, pero los datos personales siguen presentes y el documento continúa sujeto al RGPD para quien pueda descifrarlo. La anonimización, en cambio, elimina o transforma los datos de modo que las personas no puedan ser identificadas.
¿Cómo se acredita la lectura de una notificación de la AEAT?
Mediante el acceso al contenido del interesado o su apoderado, identificado con certificado electrónico admitido o Cl@ve PIN. El sistema registra la fecha y hora de puesta a disposición y la fecha de acceso. Si transcurren 10 días naturales sin acceder, la notificación se entiende rechazada y el procedimiento continúa.
Fuentes
- Guía de cifrado para autónomos y pymes, AEPD
- Orientaciones para la validación de sistemas criptográficos, AEPD
- Brechas de seguridad: el top 5 de medidas técnicas, AEPD
- Privacidad y seguridad en Internet, INCIBE
- Seguridad documental para despachos de abogados
- Prevenir filtraciones de documentos confidenciales
- Protección de archivos PDF con contraseñas, Adobe
- Cómo poner contraseña a un PDF de forma segura
- Notificaciones electrónicas: preguntas frecuentes, Agencia Tributaria
- Acceso a notificaciones electrónicas en la DEHú, Agencia Tributaria
- Información general sobre notificaciones electrónicas, Agencia Tributaria
- Real Decreto 1363/2010, BOE