El RGPD se aplica plenamente cuando su despacho usa herramientas de inteligencia artificial: sigue siendo responsable del tratamiento de los datos, debe justificar la base jurídica de cada uso y documentar sus decisiones. En la mayoría de los casos será necesaria una evaluación de impacto (DPIA) y un control humano efectivo sobre los resultados. Subir datos de clientes a modelos públicos sin salvaguardas contractuales expone al despacho a sanciones y, potencialmente, a una vulneración del secreto profesional.
En resumen:
- La aplicación del RGPD a las herramientas de IA en despachos requiere justificar la base jurídica del tratamiento y documentar las decisiones tomadas.
- El cumplimiento del RGPD se complementa con requisitos adicionales del AI Act, especialmente en sistemas de riesgo alto, que exigen mayor documentación técnica y mecanismos de supervisión humana.
- Es fundamental realizar una evaluación de impacto cuando se traten categorías sensibles de datos, el volumen sea alto o la tecnología sea novedosa y poco auditable.
- Controlar que todas las salidas de IA se revisen antes de su uso en documentos jurídicos y mantener registros detallados ayuda a cumplir obligaciones y proteger el secreto profesional.
- Priorizar la gestión del inventario de usos de IA, la política interna de introducción de datos y evitar reintroducir información sensible en herramientas generalistas reduce riesgos inmediatos.
Tabla de contenidos
- Panorama normativo aplicable en España: qué exigen el RGPD, el AI Act y el CGAE
- Cómo se aplica el RGPD a tratamientos que incorporan IA
- Interacción con el AI Act y consecuencias prácticas para la protección de datos
- Responsabilidad práctica del despacho: control humano y secreto profesional
- Transferencias internacionales y anonimización: lo que la seudonimización no resuelve
- Checklist práctico para despachos: qué hacer esta semana
- Cómo apoyamos desde Ai Consultas el cumplimiento RGPD-IA en despachos
- Lo que el debate sobre RGPD e IA suele pasar por alto
- Preguntas frecuentes
- Fuentes
Panorama normativo aplicable en España: qué exigen el RGPD, el AI Act y el CGAE
El marco que regula el uso de IA en despachos españoles combina tres capas que conviene distinguir con claridad. El RGPD y la LOPDGDD siguen siendo la base: se aplican a cualquier tratamiento de datos personales, incluya o no inteligencia artificial, y no han sido sustituidos ni modificados por la nueva normativa europea de IA. A partir de ahí se suman dos capas adicionales, una ya vinculante y otra de carácter deontológico.
- El Reglamento (UE) 2024/1689 (AI Act) clasifica los sistemas de IA por nivel de riesgo y añade obligaciones de documentación técnica y transparencia que se suman a las del RGPD.
- La Agencia Española de Protección de Datos (AEPD) ha publicado criterios de adecuación específicos para tratamientos que incorporan IA, exigibles desde ya.
- El Consejo Europeo de Protección de Datos (EDPB) fija criterios interpretativos sobre anonimización y bases de legitimación aplicables a modelos de IA en toda la Unión.
- La Circular 3/2026 del CGAE añade un deber deontológico de verificación y control sobre el uso de IA generativa en la abogacía.
Lo que ya es exigible hoy en España es el cumplimiento íntegro del RGPD aplicado a cualquier flujo de datos que pase por un sistema de IA. Lo que el AI Act añade progresivamente son requisitos de clasificación de riesgo, documentación técnica y, en determinados casos, evaluación de impacto en derechos fundamentales. Un despacho que ya cumple el RGPD con rigor tiene buena parte del camino recorrido, pero no puede asumir que ambos marcos se solapan por completo.
Cómo se aplica el RGPD a tratamientos que incorporan IA
Cualquier uso de IA que implique datos de clientes, contrapartes o terceros exige identificar primero la base jurídica del tratamiento. El interés legítimo puede amparar ciertos usos internos de IA, pero exige un análisis de ponderación documentado; el consentimiento rara vez es viable en una relación cliente-despacho por el desequilibrio de posiciones. La guía de la AEPD sobre adecuación del RGPD a tratamientos que incorporan inteligencia artificial insiste en que la legitimación debe revisarse caso por caso, sin presumir que el uso de IA sea neutro respecto al tratamiento subyacente.
La transparencia exige algo más que una política de privacidad genérica: los interesados deben poder entender, en términos razonables, que sus datos pueden procesarse mediante sistemas automatizados. El EDPB ha señalado que las expectativas razonables del interesado son un criterio determinante para valorar si un tratamiento con IA resulta lícito, especialmente cuando los datos se reutilizan con fines de entrenamiento de modelos, según su opinión sobre aspectos de protección de datos en modelos de IA.
El artículo 22 del RGPD entra en juego cuando una decisión con efectos jurídicos o significativos se toma de forma íntegramente automatizada. En la práctica de un despacho esto es poco habitual, porque el profesional suele revisar y firmar cualquier dictamen o escrito, pero conviene documentar expresamente esa revisión humana para evitar cualquier duda sobre el carácter automatizado de la decisión.
¿Cuándo conviene realizar una DPIA? Los criterios combinados de la AEPD y el EDPB apuntan a tres señales:
- El tratamiento afecta a categorías especiales de datos, como datos de salud en expedientes laborales o penales.
- El volumen de datos procesados es considerable o el tratamiento es sistemático y continuado.
- Se utiliza una tecnología novedosa cuyo funcionamiento interno no es plenamente auditable, como ocurre con buena parte de los modelos de lenguaje.
Consejo profesional: documente la DPIA incluso cuando concluya que no es obligatoria: esa justificación escrita es la mejor defensa ante una inspección de la AEPD.
Interacción con el AI Act y consecuencias prácticas para la protección de datos
El AI Act clasifica los sistemas según su nivel de riesgo, y algunos usos habituales en el ámbito jurídico pueden situarse en la categoría de riesgo alto si sirven para evaluar la fiabilidad de una persona, apoyar decisiones judiciales o analizar perfiles con efectos legales relevantes. Un sistema que ayuda a redactar un contrato tipo no plantea los mismos riesgos que uno que puntúa la probabilidad de éxito de un litigio o perfila a un trabajador.
- El AI Act exige documentación técnica detallada para los sistemas de riesgo alto, incluyendo trazabilidad de datos de entrenamiento y mecanismos de supervisión humana.
- Los proveedores de sistemas de IA de uso general deben facilitar información sobre capacidades y limitaciones que el despacho, como usuario, necesita para evaluar riesgos propios.
- Las obligaciones de transparencia del AI Act no sustituyen el deber de informar a los interesados que impone el RGPD: son complementarias y conviene documentarlas juntas.
La forma más eficiente de gestionar ambas capas normativas es integrar los requisitos del AI Act dentro de la misma carpeta de cumplimiento que ya sostiene la DPIA y el registro de actividades de tratamiento, en lugar de crear procesos paralelos. Un despacho que mantiene un inventario único de usos de IA, con su base jurídica, su nivel de riesgo conforme al AI Act y su evaluación de impacto cuando proceda, reduce de forma notable el esfuerzo de mantenimiento documental.
Responsabilidad práctica del despacho: control humano y secreto profesional
La Circular 3/2026 del CGAE eleva el deber de verificación del abogado a un estándar deontológico explícito: toda salida generada por un sistema de IA debe revisarse antes de incorporarse a un escrito, dictamen o comunicación con el cliente, y esa revisión debería quedar registrada de algún modo. La propia AEPD recomienda mantener un registro de actividades de tratamiento suficientemente detallado como para demostrar, ante una inspección, que existió control humano efectivo.
- Verifique cada salida relevante de un sistema de IA antes de utilizarla en un documento con efectos jurídicos o ante un cliente.
- Mantenga un registro de supervisión que documente quién revisó qué resultado y cuándo.
- Incluya en los contratos de encargado de tratamiento (artículo 28 RGPD) cláusulas específicas sobre transferencias internacionales, subencargados autorizados y medidas técnicas de seguridad.
- Prohíba expresamente, cuando sea posible, el reuso de los datos introducidos para entrenar modelos del proveedor.
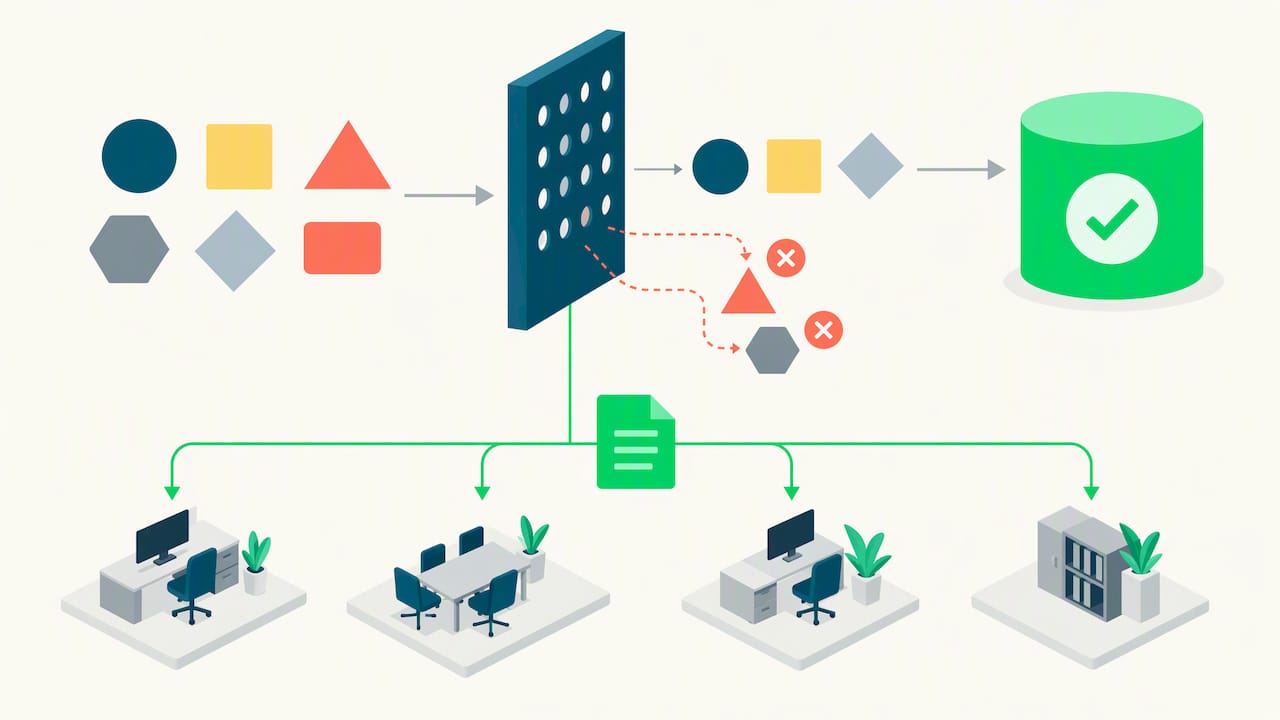
Una fuga de datos protegidos por secreto profesional derivada de un uso descuidado de IA generativa no solo expone al despacho a sanciones del RGPD: puede acarrear también responsabilidad disciplinaria conforme a la normativa colegial. Los procedimientos internos de mitigación más eficaces combinan filtrado previo de la información sensible, uso de entornos contractualizados en lugar de versiones gratuitas de modelos públicos y una política escrita que indique qué tipo de datos no puede introducirse jamás en un sistema de IA sin autorización expresa.
Consejo profesional: redacte una lista cerrada de categorías de datos prohibidas en herramientas de IA generalista (datos de menores, salud, antecedentes penales) y distribúyala a todo el equipo como política interna firmada.
Puede ampliar esta cuestión en nuestro análisis sobre confidencialidad y uso de IA por abogados, donde desarrollamos las implicaciones del secreto profesional con mayor detalle.
Transferencias internacionales y anonimización: lo que la seudonimización no resuelve
Muchos despachos asumen que seudonimizar los datos de un expediente antes de introducirlos en un sistema de IA es suficiente para evitar las obligaciones sobre transferencias internacionales. No lo es. La seudonimización reduce el riesgo, pero los datos siguen siendo personales mientras exista la posibilidad razonable de reidentificación, y el Capítulo V del RGPD sigue aplicándose íntegramente a esa transferencia.
El EDPB ha subrayado que la anonimización de un modelo entrenado con datos personales debe evaluarse caso por caso, y que un modelo puede seguir revelando información personal si no se demuestra de forma robusta que esa anonimización es efectiva, según su opinión sobre anonimización en modelos de IA. Cuando un modelo ha sido entrenado con datos obtenidos de forma irregular, su uso posterior puede resultar problemático aunque el despacho no haya participado en ese entrenamiento.
- Utilice cláusulas contractuales tipo (SCCs) cuando el proveedor de IA transfiera datos fuera del Espacio Económico Europeo.
- Realice una evaluación complementaria del nivel de protección en destino, siguiendo el criterio derivado de la jurisprudencia Schrems.
- Priorice entornos privados o contratados frente a versiones gratuitas de modelos públicos, especialmente para datos sujetos a secreto profesional.
- Exija cifrado en tránsito y en reposo como condición contractual mínima con cualquier proveedor.
Los análisis doctrinales advierten de que usar versiones gratuitas de grandes modelos fundacionales puede contravenir el principio de limitación de la finalidad cuando las condiciones de uso permiten reutilizar los datos introducidos para entrenar el modelo, según recoge el análisis de Clifford Chance sobre protección de datos e inteligencia artificial. Puede profundizar en los criterios técnicos en nuestra guía sobre anonimización RGPD y cuándo un dato deja de ser personal.
Checklist práctico para despachos: qué hacer esta semana
Conviene abordar el cumplimiento en orden, porque cada paso depende del anterior y saltarse alguno suele generar huecos documentales difíciles de subsanar después.
- Elabore un inventario completo de los usos de IA en el despacho, con el flujo de datos de cada uno: qué entra, qué sale, quién lo revisa.
- Defina y documente por escrito la base jurídica aplicable a cada uso identificado en el inventario.
- Realice la DPIA cuando proceda y revise los contratos con proveedores para incluir las cláusulas del artículo 28 y las garantías sobre transferencias internacionales.
- Establezca un protocolo de control humano obligatorio antes de usar cualquier salida de IA en un documento con efectos jurídicos.
- Forme al equipo sobre qué datos no pueden introducirse en herramientas de IA generalista y revise el protocolo cada seis meses.
Consejo profesional: asigne a una sola persona del despacho la responsabilidad de mantener actualizado el inventario de usos de IA: sin un responsable claro, este tipo de registros queda obsoleto en pocos meses.
Nuestra guía sobre cómo implementar IA en un despacho jurídico en España desarrolla cada uno de estos pasos con mayor detalle operativo.
Cómo apoyamos desde Ai Consultas el cumplimiento RGPD-IA en despachos
Trabajamos exclusivamente con fuentes oficiales españolas para que cada respuesta jurídica, fiscal o laboral que generamos quede vinculada a normativa y jurisprudencia verificable, lo que facilita la trazabilidad que exige tanto el RGPD como la Circular 3/2026 del CGAE. Nuestra arquitectura multiagente estructura las respuestas por ámbito, de modo que cada consulta queda documentada con su fuente y su contexto, un elemento clave cuando hay que justificar ante una inspección cómo se generó un resultado concreto.
- El Plan Total Asistente Jurídico integra consultas legales, fiscales y laborales en un mismo entorno con trazabilidad por diseño.
- Los módulos IA Legal, IA Fiscal e IA Laboral permiten delimitar el uso de IA a ámbitos concretos, facilitando la definición de bases jurídicas diferenciadas por uso.
- Nuestras guías prácticas sobre control humano y responsabilidad en IA jurídica ayudan a documentar el protocolo de verificación que exige la Circular 3/2026.
El despacho sigue siendo el responsable del tratamiento en todo momento: nuestra función es proporcionar una base documentada y auditable sobre la que construir ese cumplimiento, nunca sustituir la revisión profesional.
Lo que el debate sobre RGPD e IA suele pasar por alto
El riesgo mayor para un despacho español no está en el AI Act ni en sus futuras obligaciones de documentación técnica, sino en algo mucho más sencillo: el uso improvisado de herramientas gratuitas de IA generalista para tareas cotidianas, sin que nadie en el despacho sepa qué ocurre con los datos introducidos. La normativa avanza hacia marcos cada vez más sofisticados, pero el incumplimiento real suele nacer de un gesto trivial, pegar un fragmento de un expediente en un chat público para pedir un resumen rápido.
La obsesión por anticipar cada matiz del AI Act antes de que sea plenamente exigible puede distraer de lo que ya es obligatorio hoy: tener una base jurídica clara, informar a los interesados y mantener control humano documentado. Priorizar el inventario de usos y la política interna sobre qué no puede introducirse en un sistema de IA aporta más protección inmediata que cualquier análisis anticipado de clasificación de riesgo. El cumplimiento serio empieza por lo básico, no por lo más vistoso.
— Ai Consultas
Preguntas frecuentes
¿Qué es el RGPD aplicado a la inteligencia artificial?
Es la aplicación de los principios y obligaciones del RGPD, como la licitud, la transparencia y la minimización de datos, a cualquier tratamiento de datos personales que involucre un sistema de inteligencia artificial. No existe un régimen distinto: las mismas reglas rigen, aunque la AEPD ha publicado criterios específicos de adecuación para estos tratamientos.
¿Qué normativa regula la inteligencia artificial en Europa?
El Reglamento (UE) 2024/1689, conocido como AI Act, es la norma europea que clasifica los sistemas de IA por nivel de riesgo y fija obligaciones de documentación y transparencia. Convive con el RGPD, que sigue aplicándose en paralelo a cualquier dato personal procesado por esos sistemas.
¿Qué es el RGPD en España?
El RGPD es el reglamento europeo de protección de datos, complementado en España por la Ley Orgánica de Protección de Datos y Garantía de los Derechos Digitales. La AEPD es la autoridad encargada de supervisar su cumplimiento y de publicar guías de adecuación, como la relativa a tratamientos con inteligencia artificial.
¿Qué obligaciones deontológicas existen para abogados que usan IA en España?
La Circular 3/2026 del CGAE exige que los abogados verifiquen y controlen cualquier salida generada por IA antes de usarla, y advierte sobre los riesgos que la IA generativa plantea para el secreto profesional. Esta obligación se suma a las exigencias del RGPD, no las sustituye.
¿Necesita mi despacho hacer una DPIA antes de usar una herramienta de IA?
Depende del tratamiento: es necesaria cuando se procesan categorías especiales de datos, el tratamiento es sistemático a gran escala o se usa una tecnología cuyo funcionamiento no es plenamente auditable. Conviene documentar la decisión aunque se concluya que la DPIA no es obligatoria.
Fuentes
- Adecuación al RGPD de tratamientos que incorporan Inteligencia Artificial — AEPD
- Opinion 28/2024 on certain data protection aspects related to AI models — EDPB
- Reglamento (UE) 2024/1689 — AI Act (EUR-Lex)
- Circular 3/2026 del CGAE sobre IA y abogacía — Confilegal
- Protección de datos e inteligencia artificial — Clifford Chance