Sí, un abogado puede usar inteligencia artificial con información de clientes, pero solo bajo condiciones concretas: control humano efectivo sobre cada respuesta, un contrato de encargo de tratamiento con el proveedor y, siempre que sea posible, anonimización previa de los datos sensibles. El secreto profesional y el RGPD siguen aplicando sin excepción, con independencia de la herramienta que se utilice.
En resumen:
- Solo se puede usar IA en despachos si existe control humano efectivo, un contrato de tratamiento y una anonimización previa de datos sensibles.
- La legislación obliga a mantener el secreto profesional incluso después de terminar la relación, y toda interacción con IA se considera tratamiento de datos según el RGPD.
- Los riesgos reales incluyen la filtración por entrenamiento, transferencias internacionales sin garantías y la generación de información inventada por la IA, que deben gestionarse con control y trazabilidad.
- Es imprescindible evaluar y documentar previamente al proveedor, firmar contratos claros y registrar cada uso para justificar la diligencia ante inspecciones o reclamaciones.
- La anonimización verdadera requiere que la reidentificación sea prácticamente imposible, ya que el simple reemplazo del nombre no elimina la obligación del RGPD.
Tabla de contenidos
- Qué dice la ley sobre confidencialidad ia abogados
- Qué riesgos concretos genera usar IA sin garantías
- Cómo autorizar el uso de IA sin vulnerar el secreto profesional
- Anonimización o seudonimización: la diferencia que importa
- Qué documentación conservar para probar diligencia
- Ejemplo de arquitectura segura con control humano
- La confidencialidad no es un obstáculo, es la brújula
- Cómo Ai Consultas resuelve la confidencialidad sin frenar tu despacho
- Fuentes
- Preguntas frecuentes
Qué dice la ley sobre confidencialidad ia abogados
El artículo 16 de la Ley Orgánica 5/2024 y el artículo 542.3 de la Ley Orgánica del Poder Judicial definen el secreto profesional como una obligación absoluta, sin límite temporal y exigible a todo colaborador del despacho, incluidos los proveedores tecnológicos. No hay matices: el deber persiste incluso después de terminada la relación con el cliente.
La Circular 3/2026 del CGAE traduce esa obligación al terreno digital: introducir datos personales de un cliente en una IA generativa de terceros constituye un tratamiento de datos sujeto al RGPD, y el secreto profesional se proyecta sobre cualquier proveedor técnico que intervenga en ese proceso. Esto convierte al despacho en responsable del tratamiento y, en la mayoría de los casos, al proveedor de IA en encargado, con las obligaciones del artículo 28 del RGPD: contrato formal, instrucciones documentadas y garantías de seguridad verificables.
El Reglamento europeo de IA añade otra capa regulatoria, pero no sustituye nada. Cumplir con el AI Act no exime al letrado de su deber deontológico ni convierte automáticamente un uso de IA en compatible con el secreto profesional.
Qué riesgos concretos genera usar IA sin garantías
Los problemas rara vez aparecen en la interfaz de la herramienta. Aparecen en la arquitectura que hay detrás, invisible para quien solo ve una caja de texto y una respuesta.
- Entrenamiento del modelo: muchas plataformas generalistas usan los inputs de los usuarios para mejorar el sistema, lo que puede filtrar fragmentos de un caso en respuestas a terceros.
- Transferencias internacionales: si el proveedor procesa datos fuera del Espacio Económico Europeo sin garantías adecuadas, el despacho pierde control sobre dónde reside la información del cliente.
- Retención y subencargados: servidores que conservan indefinidamente las conversaciones, o subcontratistas no declarados, multiplican los puntos de fuga.
- Alucinaciones: una IA generativa puede inventar jurisprudencia o cifras con total fluidez, y la responsabilidad de verificar cada dato antes de usarlo recae siempre en el letrado, nunca en el proveedor.
Ninguno de estos riesgos es hipotético. Son la razón por la que la Circular 3/2026 exige tratar cada interacción con una IA como un tratamiento de datos, no como una simple consulta.
Cómo autorizar el uso de IA sin vulnerar el secreto profesional
Antes de introducir un solo dato de cliente en cualquier sistema, conviene recorrer una secuencia fija. No es burocracia añadida: es la prueba documental que protegerá al despacho si algún día hay que justificar una decisión.
- Evaluar al proveedor. Preguntar dónde se procesan los datos, cuánto tiempo se retienen, si se usan para entrenar el modelo y qué subencargados intervienen, tal como recomienda esta guía práctica para abogados sobre los límites de la IA.
- Firmar un encargo de tratamiento sólido. El contrato debe fijar transferencias autorizadas, plazos de supresión y derecho a auditoría, no bastando una cláusula genérica de confidencialidad.
- Exigir garantías técnicas verificables. Cifrado en tránsito y en reposo, entornos cerrados y, sobre todo, pruebas de que los inputs del cliente no alimentan el modelo general.
- Mantener control humano efectivo. Ninguna respuesta generada por IA sale del despacho sin revisión, corrección y firma de un profesional colegiado.
- Registrar cada uso. Un log interno con fecha, herramienta y finalidad permite demostrar diligencia ante una inspección o una reclamación.
Herramientas como las descritas en esta comparativa de alternativas con mayor control de datos permiten aplicar este checklist sin renunciar a la eficiencia que justifica adoptar IA en primer lugar.
Anonimización o seudonimización: la diferencia que importa
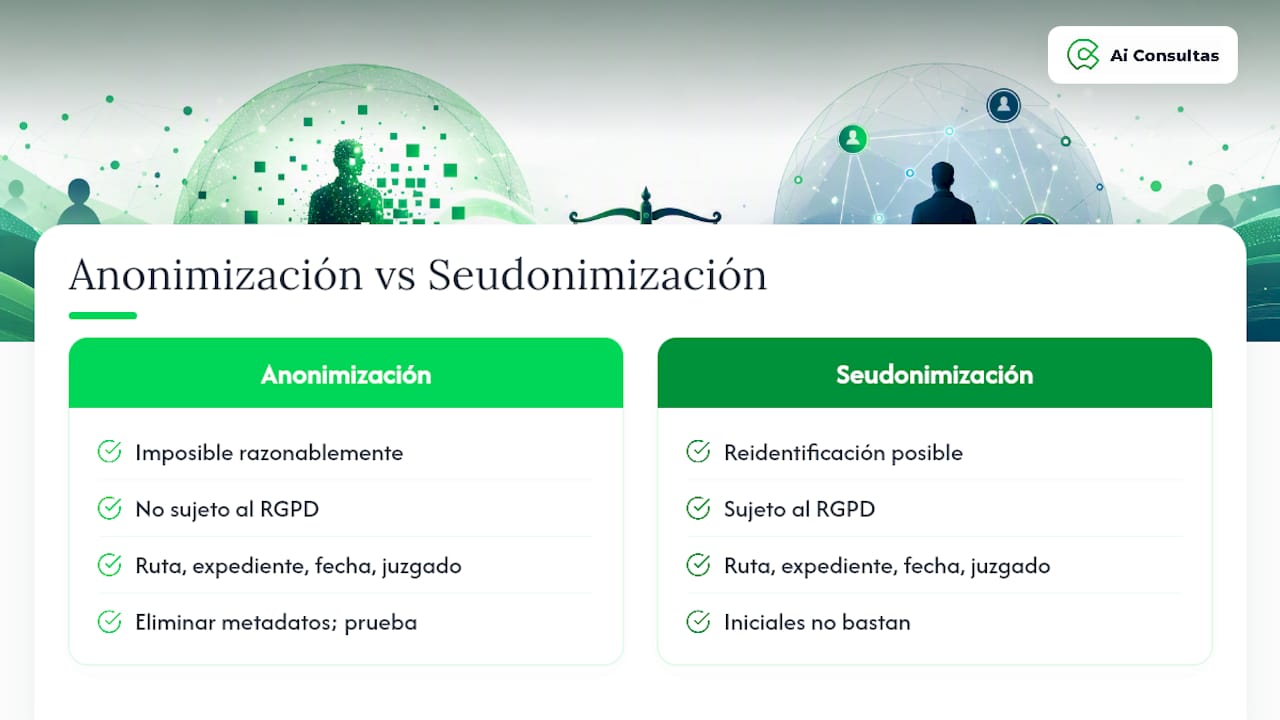
Sustituir el nombre de un cliente por sus iniciales no anonimiza nada: es seudonimización, y el dato sigue sujeto al RGPD porque la reidentificación permanece posible. La anonimización real exige que la reidentificación sea razonablemente imposible, no solo que resulte incómoda.
Los metadatos traicionan con frecuencia el esfuerzo de anonimizar. Un número de expediente, la ruta de un archivo, una fecha de audiencia muy concreta o el nombre del juzgado bastan para reconstruir la identidad de alguien, según advierte este análisis sobre dónde van los datos de clientes cuando se comparten con una IA. Eliminar rutas de archivo, sustituir referencias por etiquetas genéricas y someter el resultado a una prueba de reidentificación antes de enviarlo son pasos que marcan la diferencia real. Si la reidentificación sigue siendo viable, el despacho continúa tratando datos personales y sigue expuesto a las mismas obligaciones y sanciones del RGPD.
Qué documentación conservar para probar diligencia
La falta de trazabilidad invierte la carga de la prueba: sin registros, es el despacho quien debe demostrar que no hubo negligencia, no el denunciante quien debe probar que la hubo.
Conviene guardar el prompt exacto utilizado, la versión del modelo, el proveedor contratado, un hash del documento generado y quién accedió a cada resultado. La Circular 3/2026 señala precisamente esta falta de registro como uno de los riesgos críticos en inspecciones disciplinarias.
El criterio de minimización recomienda conservar esta documentación el tiempo estrictamente necesario, normalmente ligado a los plazos de prescripción de la relación profesional, y organizarla de forma que pueda entregarse íntegra ante la AEPD o el colegio de abogados correspondiente sin reconstrucción posterior.
Ejemplo de arquitectura segura con control humano
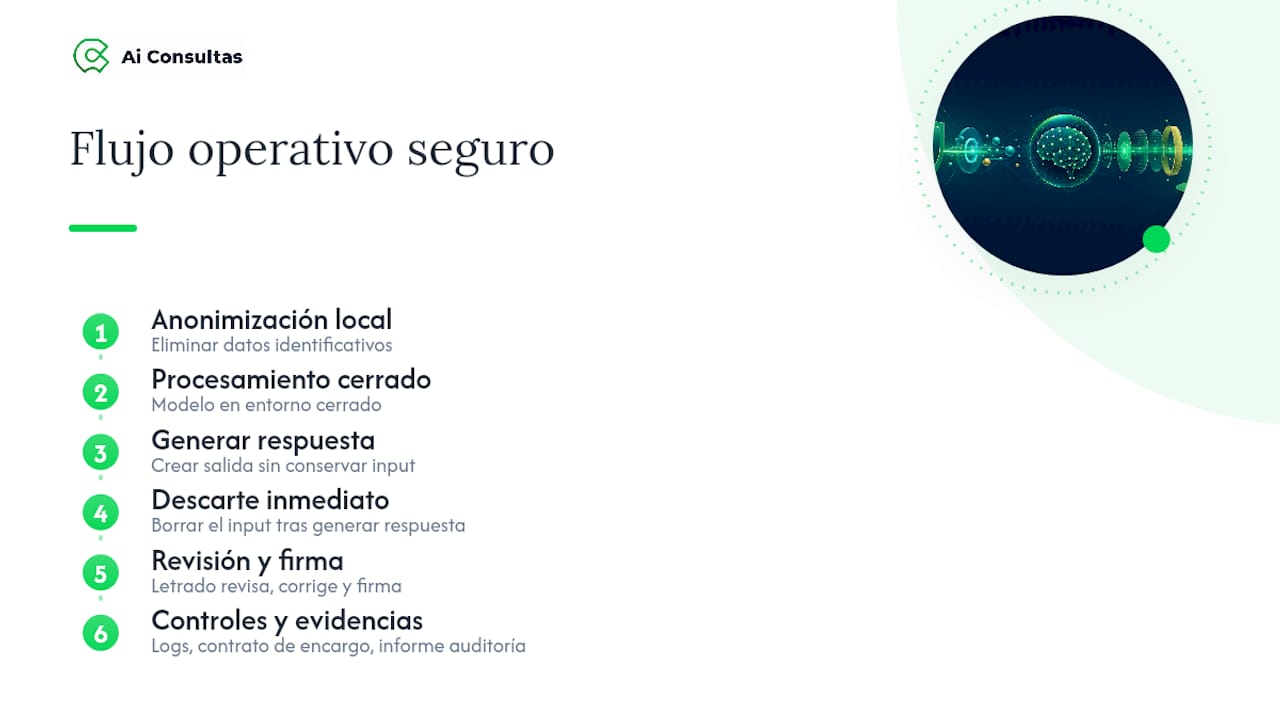
Una arquitectura coherente con la Circular 3/2026 sigue un flujo simple: anonimización local del documento, procesamiento en un entorno cerrado y descarte inmediato del input tras generar la respuesta, tal como explica este práctico guía sobre IA en despacho legal. Ese orden es lo que el sector define como seguridad por diseño, y reduce la superficie de exposición mejor que cualquier cláusula contractual aislada.
El flujo operativo añade una capa humana: el sistema propone, el letrado revisa, corrige y firma antes de que cualquier documento salga del despacho. Antes de contratar un proveedor bajo este modelo, conviene pedir logs de acceso, el contrato de encargo de tratamiento y, si es posible, un informe de auditoría sobre supresión de datos. Este enfoque de control humano y responsabilidad en la IA jurídica es el que distingue a un proveedor serio de una simple interfaz conectada a un modelo genérico.
La confidencialidad no es un obstáculo, es la brújula
La inteligencia artificial no sustituye el criterio profesional del abogado, lo complementa. Quien trata la revisión humana como un trámite prescindible confunde velocidad con diligencia, y ambas cosas no son lo mismo.
La regulación reciente, desde la Circular 3/2026 hasta el propio RGPD, no busca frenar la adopción de IA en los despachos. Busca empujarla hacia arquitecturas que preserven el control del dato desde el primer momento, no como parche posterior. Aplicar la checklist de evaluación del proveedor antes de cualquier uso, sin excepciones, es la diferencia entre innovar con criterio y exponer al despacho a una sanción evitable.
— Ai Consultas
Cómo Ai Consultas resuelve la confidencialidad sin frenar tu despacho
Adoptar IA en un despacho no debería obligar a elegir entre eficiencia y secreto profesional. Algunas plataformas se construyen sobre esa premisa: arquitectura multiagente basada en fuentes oficiales, con anonimización, trazabilidad y control humano integrados desde el diseño, no añadidos después como parche.

Algunas IAs especializadas estructuran cada consulta fiscal, laboral o legal con el registro de uso que exige la Circular 3/2026 y sin exponer al despacho a transferencias internacionales incontroladas. Puedes revisar cómo se aplica el control humano en cada respuesta en esta página sobre control humano y responsabilidad en IA jurídica, y comprobar directamente el encaje con tu despacho solicitando una prueba del servicio antes de decidir.
Fuentes
- La Circular 3/2026 del CGAE sobre el uso de IA en la Abogacía
- Reglamento general de protección de datos (RGPD) — EUR-Lex
- Dónde van los datos de tus clientes cuando se los das a una IA
Preguntas frecuentes
¿Es obligatoria la confidencialidad entre abogados y clientes?
Sí, el secreto profesional es una obligación absoluta y sin límite temporal según el artículo 16 de la LODD y el artículo 542.3 de la LOPJ, y se mantiene aunque termine la relación con el cliente.
¿Cómo afecta la IA a la responsabilidad del abogado?
La IA no traslada la responsabilidad al proveedor: la Circular 3/2026 sitúa al despacho como responsable del tratamiento de datos y exige control humano efectivo sobre cada resultado generado.
¿Cuáles son los tipos de información que un despacho no debe compartir con una IA sin garantías?
Datos identificativos del cliente, detalles de causas en curso, información médica o financiera sensible y cualquier dato que permita reidentificación no deben introducirse en sistemas sin contrato de encargo de tratamiento ni anonimización previa.
¿Qué debe incluir el contrato con un proveedor de IA para cumplir el RGPD?
Debe fijar el alcance del tratamiento, las transferencias internacionales autorizadas, los plazos de supresión de datos y el derecho del despacho a auditar al proveedor conforme al artículo 28 del RGPD.
¿Puede un despacho usar IA especializada en lugar de una generalista?
Sí, y suele ser preferible: plataformas como Ai Consultas trabajan sobre fuentes oficiales y con arquitectura orientada al control humano, reduciendo los riesgos de entrenamiento no autorizado propios de la IA generalista.