Prioriza tres medidas antes de cualquier otra inversión: autenticación multifactor en correo y accesos remotos, cifrado de dispositivos y documentos sensibles, y copias de seguridad aisladas con restauración verificada. Estas tres reducen la mayor parte del riesgo real que enfrenta un despacho y son, además, la base mínima exigible para cumplir con el RGPD y con el deber de secreto profesional.
En resumen:
- La autenticación multifactor en correos y accesos remotos, el cifrado de dispositivos y documentos sensibles, y las copias de seguridad aisladas son las medidas mínimas imprescindibles.
- La mayoría de los ataques contra despachos provienen del phishing, ransomware y fallos en proveedores tecnológicos, poniendo en riesgo datos confidenciales y reputación.
- Es obligatorio justificar en función del tamaño y volumen de datos las medidas de seguridad, y el secreto profesional refuerza la necesidad de protección adecuada.
- La activación rápida de medidas como MFA, la revisión de copias y la monitorización de accesos pueden detectar filtraciones antes de que sean irreversibles.
- Un plan de respuesta incluye aislar sistemas afectados, preservar evidencias y notificar a la AEPD en 72 horas, con registros detallados de decisiones y hechos.
Tabla de contenidos
- Por qué los despachos son objetivos para los atacantes
- Obligaciones legales y deontológicas que afectan al despacho
- Medidas esenciales y prácticas concretas para implantar ya
- Cómo saber si tu despacho ha sido comprometido: señales y comprobaciones
- Plan de respuesta a incidentes y notificación a la autoridad
- Checklist práctico paso a paso
- Cómo pueden ayudar las plataformas jurídicas en la gobernanza documental
- Perspectiva editorial: ciberseguridad como obligación deontológica
- Otra opción complementaria: cómo probar Ai Consultas
- Fuentes
Por qué los despachos son objetivos para los atacantes
Un despacho concentra en un solo servidor de correo o gestor documental el tipo de información que un delincuente puede monetizar de inmediato: datos de fusiones no publicadas, expedientes penales, patrimonios familiares, negociaciones de divorcio o estrategias de litigio. Ese contenido convierte a cualquier bufete en objetivo de extorsión, no solo de robo.
Los vectores más habituales son el phishing dirigido contra socios y administrativos, el compromiso del correo corporativo (BEC) para desviar transferencias de clientes, el ransomware que cifra expedientes completos y los fallos en proveedores tecnológicos que sirven como puerta trasera. El informe de ENISA sobre el panorama de amenazas documenta un aumento sostenido de ataques de ransomware contra organizaciones con información sensible, un patrón que encaja directamente con el perfil de un despacho.
Las consecuencias no se limitan a la sanción administrativa. Una filtración de expedientes puede provocar pérdida de clientes, daño reputacional difícil de revertir y, en los casos más graves, apertura de expedientes disciplinarios contra los responsables del tratamiento de esos datos.
Obligaciones legales y deontológicas que afectan al despacho
El artículo 32 del RGPD obliga a implantar medidas técnicas y organizativas proporcionales al riesgo, no un estándar único para todos los despachos. Un bufete de tres abogados no necesita la misma infraestructura que una firma con cien empleados, pero ambos deben poder justificar que sus controles corresponden al volumen y sensibilidad de los datos que tratan.
El secreto profesional añade una capa de exigencia particular. La guía de ciberseguridad del ICAM vincula explícitamente la seguridad informática con la deontología de la abogacía: una filtración de expedientes no solo genera sanción administrativa, también puede derivar en responsabilidad disciplinaria y, en supuestos graves, penal.
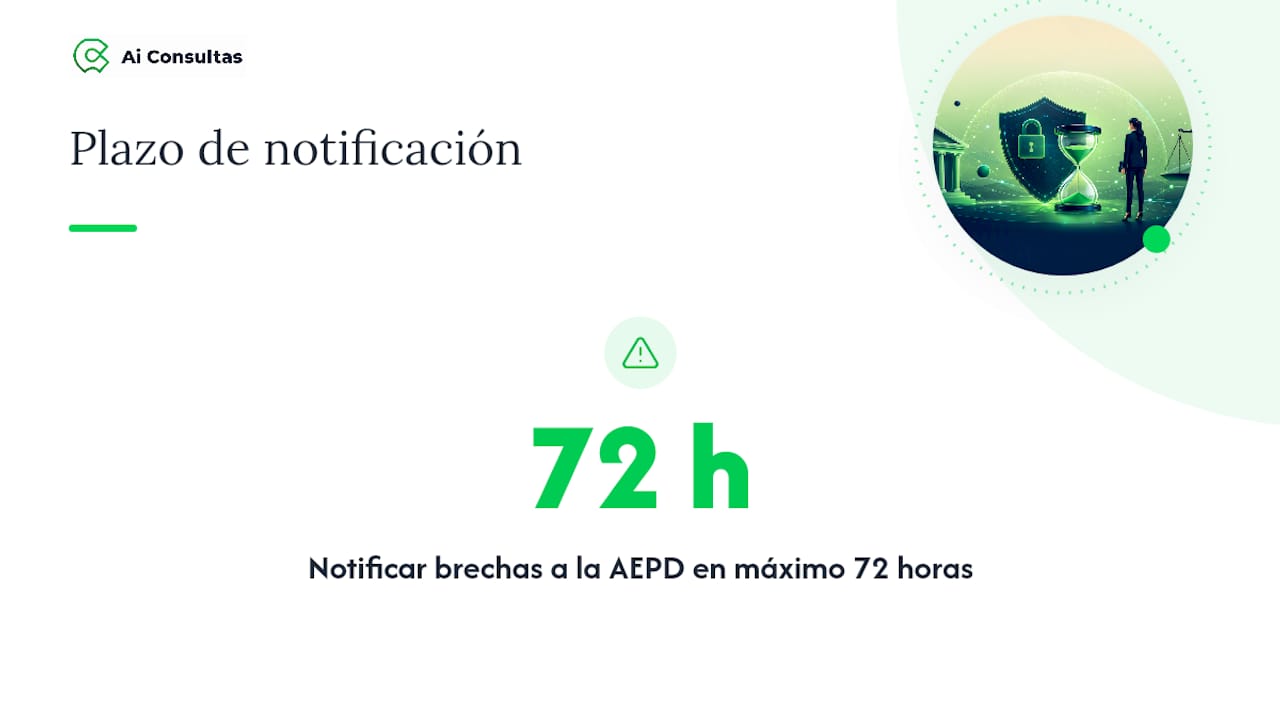
En materia de notificación, el RGPD fija un plazo máximo de 72 horas desde que el despacho tiene conocimiento de la brecha para comunicarla a la Agencia Española de Protección de Datos. Si el bufete trabaja con proveedores externos de gestión documental o alojamiento en la nube, necesita contratos de encargado de tratamiento conforme al artículo 28, que definan responsabilidades claras ante un incidente.
Medidas esenciales y prácticas concretas para implantar ya
Los controles con mayor impacto no requieren presupuestos elevados. Varias guías sectoriales coinciden en que la autenticación multifactor ofrece la mejor relación entre coste y eficacia para despachos pequeños y medianos, precisamente porque bloquea la mayoría de accesos fraudulentos aunque una contraseña quede expuesta.
- Activa MFA en el correo corporativo, la VPN y cualquier acceso remoto; elimina las credenciales compartidas entre varios usuarios, un hábito frecuente en despachos pequeños que anula cualquier trazabilidad.
- Cifra los discos de portátiles y usa contenedores cifrados como VeraCrypt para expedientes que viajan fuera del despacho, sin depender exclusivamente de la nube.
- Define una política de copias de seguridad con al menos una réplica aislada de la red principal, periodicidad clara y verificación mediante simulacros reales de restauración.
- Aplica control de accesos por roles: cada usuario ve solo los expedientes que necesita, y revoca permisos de inmediato cuando alguien cambia de función o abandona el despacho.
- Configura SPF, DKIM y DMARC en el dominio de correo, y forma al personal para reconocer intentos de phishing y suplantación de socios.
- Audita a los proveedores tecnológicos como parte de la cadena de suministro y seguridad: exige contratos de encargado de tratamiento y evidencia de sus propias medidas de seguridad.
Consejo profesional: no midas el éxito de tu política de backups por si existen copias, sino por si alguien las ha restaurado con éxito en los últimos tres meses. Un backup sin simulacro de restauración es una suposición, no una garantía.
Cómo saber si tu despacho ha sido comprometido: señales y comprobaciones
Algunas señales llegan antes de que el daño sea irreversible, siempre que alguien esté mirando. Un pico de correos devueltos, accesos a cuentas fuera del horario habitual, transferencias que un cliente no reconoce o copias de seguridad que aparecen corruptas al intentar abrirlas son indicios que exigen verificación inmediata.
- Revisa los registros (logs) de acceso al correo y al gestor documental buscando ubicaciones o dispositivos desconocidos.
- Comprueba la integridad real de las últimas copias de seguridad, no solo su existencia en el listado.
- Verifica la lista de cuentas con privilegios de administrador: cualquier alta que nadie recuerde haber autorizado es motivo de alarma.
- Usa servicios de monitorización y de comprobación de credenciales filtradas para saber si el correo del despacho aparece en bases de datos de contraseñas comprometidas.
Ninguna de estas comprobaciones sustituye una auditoría profesional, pero permiten detectar en horas lo que de otro modo tardaría semanas en salir a la luz.
Plan de respuesta a incidentes y notificación a la autoridad
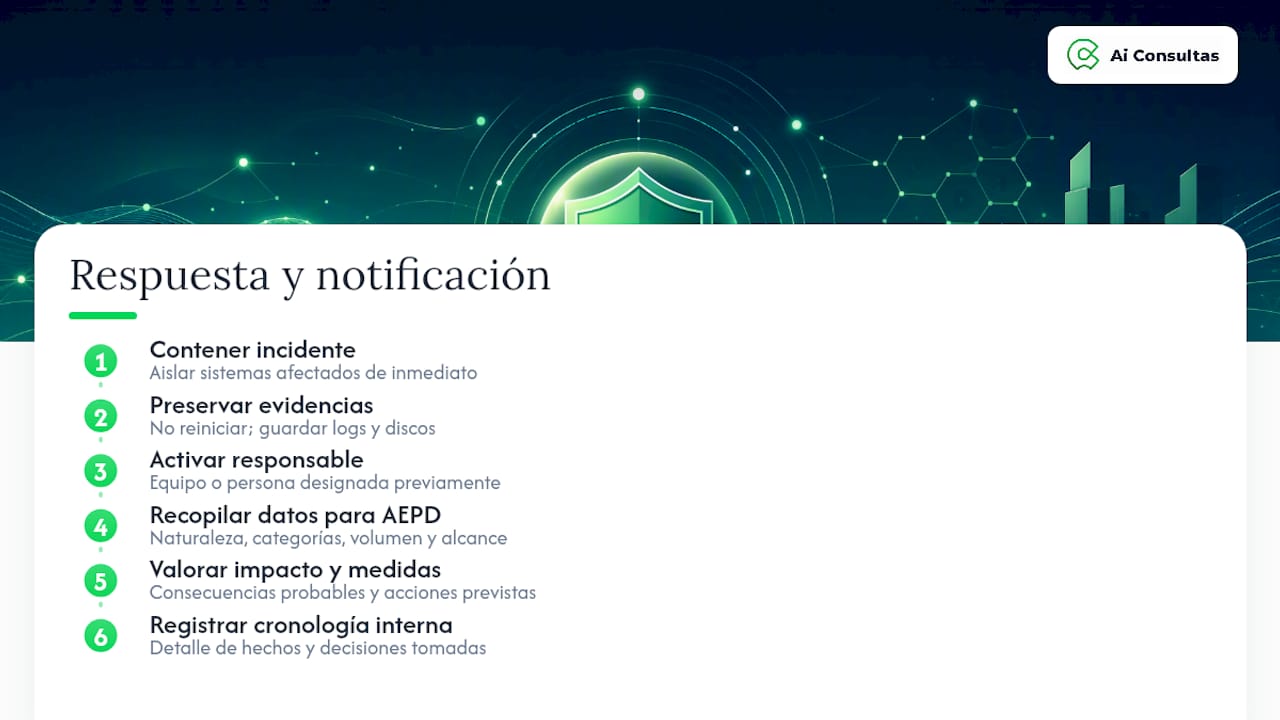
Las primeras horas determinan el alcance del daño. Contén el incidente aislando los sistemas afectados, preserva evidencias antes de reiniciar o reinstalar nada y activa al equipo responsable, aunque sea una sola persona designada de antemano.
Para la notificación a la AEPD dentro del plazo de 72 horas, prepara como mínimo: naturaleza de la brecha, categorías y volumen aproximado de datos afectados, consecuencias probables y medidas adoptadas o previstas. El ICAM recomienda además un registro interno detallado, con cronología exacta de los hechos y de cada decisión tomada, que sirva tanto de evidencia ante la autoridad como de defensa ante un posible expediente disciplinario.
Checklist práctico paso a paso
Un plan sin plazos se queda en intención.
- En 48 horas: activa MFA en correo y accesos remotos, revisa que las copias de seguridad existan y no estén corruptas, y bloquea cualquier acceso sospechoso detectado en los logs recientes.
- En 30 días: redacta políticas escritas de seguridad y de gestión de incidentes, firma contratos de encargado de tratamiento con tus proveedores y realiza una formación básica anti-phishing para todo el personal.
- En 90 días: ejecuta un simulacro completo de restauración de backups, audita formalmente a tus proveedores tecnológicos y documenta un ciclo de mejora continua con revisiones trimestrales.
Cómo pueden ayudar las plataformas jurídicas en la gobernanza documental
Una plataforma jurídica especializada no sustituye ningún control técnico descrito antes, pero facilita tareas que un despacho suele improvisar bajo presión: anonimizar documentos conforme al RGPD, generar plantillas de notificación de incidentes, consultar jurisprudencia relevante sobre protección de datos y redactar actas internas con la cronología exigida por el ICAM. Herramientas de anonimización RGPD ayudan precisamente en el momento en que hay que compartir un expediente sin exponer datos personales. Su valor está en integrarse dentro de un plan de respuesta ya existente, no en reemplazar el MFA, el cifrado o las copias de seguridad verificadas.
Perspectiva editorial: ciberseguridad como obligación deontológica
La ciberseguridad en un despacho no es un gasto técnico opcional: es la condición previa para mantener la confianza del cliente y cumplir el secreto profesional. Las medidas deben ser proporcionales al tamaño y al riesgo real, nunca una copia genérica de lo que hace un despacho diez veces mayor. Medir mejoras trimestrales, y poder demostrarlas, distingue a un despacho preparado de uno que solo cree estarlo.
— Ai Consultas
Otra opción complementaria: cómo probar Ai Consultas
Hay despachos que cubren esta parte documental con plantillas propias o con asesoría externa puntual; ambas opciones funcionan, pero consumen horas de socios que podrían dedicarse a clientes. Existen plataformas que complementan ese trabajo con módulos de anonimización RGPD, generación de plantillas de notificación y acceso a jurisprudencia actualizada, disponibles dentro de plataformas usadas para resolver consultas fiscales y laborales.

Solicitar una prueba es sencillo: se accede a la página de pruebas, se activa el módulo legal correspondiente y se comprueba con casos reales del propio despacho cómo se anonimizan documentos y se generan plantillas de notificación en minutos. Para despachos que además quieran ver cómo se integra la IA jurídica en su flujo de trabajo diario sin perder el control humano sobre cada decisión, conviene revisar antes la gobernanza de IA en despachos.
Fuentes
Para profundizar en cada obligación, conviene acudir a las fuentes primarias en lugar de resúmenes de terceros. La guía de ciberseguridad para la abogacía del ICAM detalla obligaciones deontológicas; el threat landscape de ENISA documenta tendencias de ataque en Europa; el texto del RGPD fija plazos y obligaciones legales; y la guía práctica de Abogacía Española ofrece recomendaciones técnicas aplicables desde el primer día.
- Guía de ciberseguridad para la abogacía – ICAM
- ENISA threat landscape 2024
- Cuestiones básicas de ciberseguridad para despachos de abogados – Abogacía Española
- Reglamento (UE) 2016/679 (RGPD)